In einer Ära, in der digitale Informationen wie mächtige Flüsse strömen, beginnt jedes Mal, wenn Sie mit der Maus klicken, um eine E-Mail zu senden oder eine Video-Website zu öffnen, eine Datenpaket-Reise über Tausende von Kilometern. Unterstützt wird diese präzise Reise vom stillen Verkehrsregler der Netzwerk-Welt: dem Routing-Protokoll. Ein Routing-Protokoll ist das Verkehrsregelsystem des Internets. Es bestimmt den Übertragungspfad für Datenpakete vom Ursprung zum Ziel. Wie ein Leitsystem und Verkehrsregeln in der realen Welt stellt es sicher, dass jedes Datenpaket sein Ziel effizient und präzise erreicht.
Grundkonzept und Kernwert von Routing-Protokollen
Im Wesentlichen ist ein Routing-Protokoll eine Reihe von Regeln für den Austausch von Netzwerktopologie-Informationen zwischen Routern. Es berechnet optimale Pfade mithilfe von Algorithmen und pflegt Routing-Tabellen. Sein Kernwert spiegelt sich in drei Aspekten wider: Erstens ermöglicht es die Netzwerkverbindung, indem es isolierte Netzwerksegmente zu einem einheitlichen Netzwerk verknüpft. Zweitens bietet es Pfad-Fehlertoleranz, indem es automatisch Backup-Routen aktiviert, wenn eine Verbindung ausfällt. Schließlich optimiert es die Netzwerkleistung durch die Auswahl von Übertragungspfaden mit der geringsten Latenz oder höchsten Bandbreite basierend auf Metriken. Ohne Routing-Protokolle würde sich das Internet in unzählige isolierte Informationsinseln verwandeln.
Dialektisches Verhältnis zwischen Routing und Weiterleitung
Es ist notwendig, klar zwischen den leicht zu verwechselnden Konzepten von Routing und Weiterleitung zu unterscheiden. Routing ist ein Entscheidungsprozess, vergleichbar mit einem Planer, der eine Roadmap zeichnet. Weiterleitung ist die Ausführungshandlung, wie ein Fahrer, der der Navigation folgt. Routing-Protokolle sind für die Generierung der Routing-Tabelle verantwortlich, während die Forwarding-Engine die Informationen in der Tabelle nutzt, um die eigentliche Übertragung von Datenpaketen abzuschließen. Diese Trennung von Entscheidungsfindung und Ausführung gewährleistet sowohl die globale Optimalität der Netzwerkpfade als auch die Echtzeitnatur der Datenweiterleitung.
Mehrdimensionales Bewertungssystem für Routing-Metriken
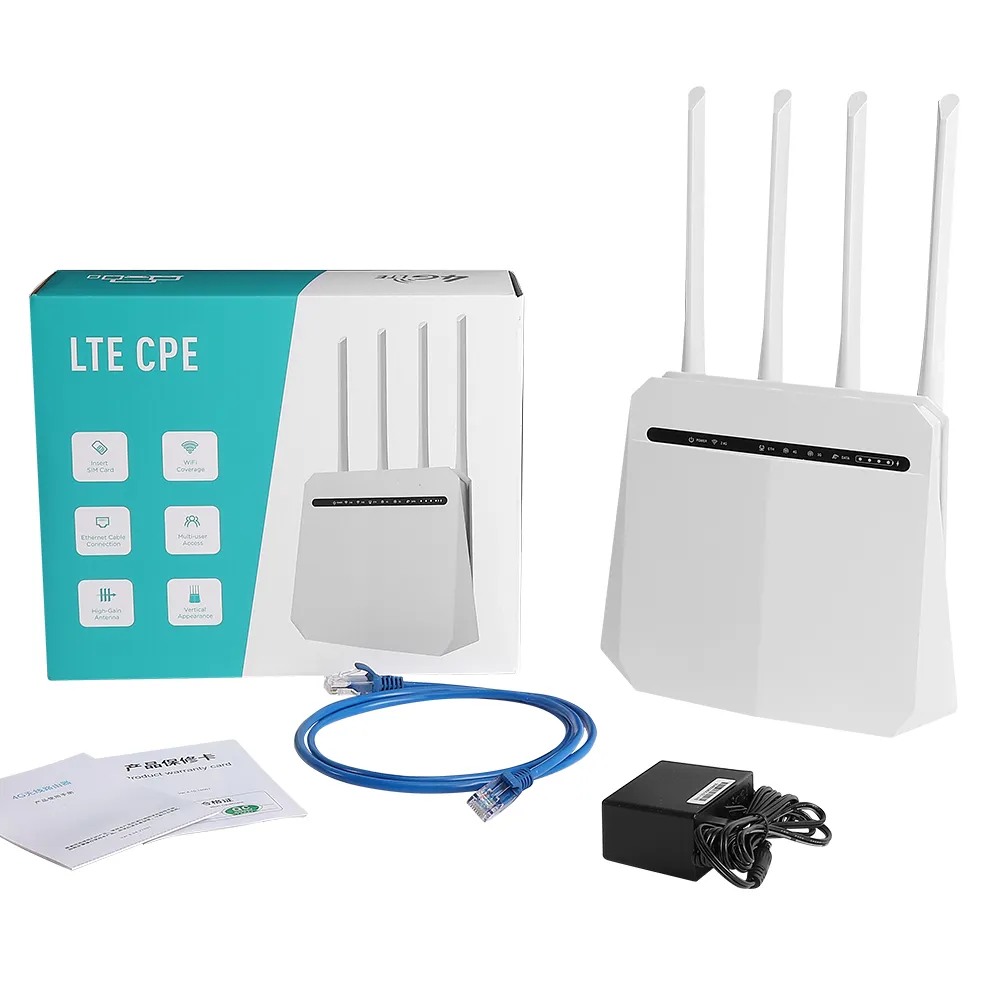
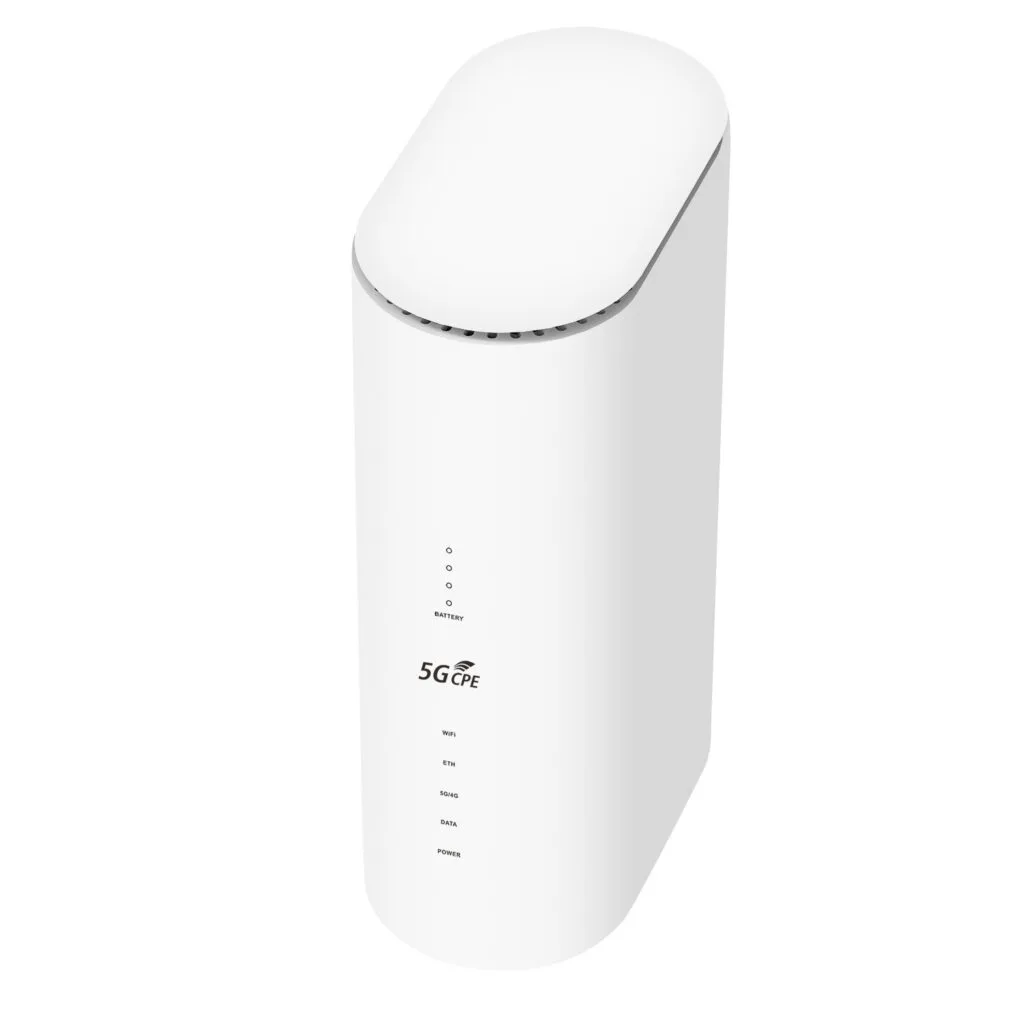
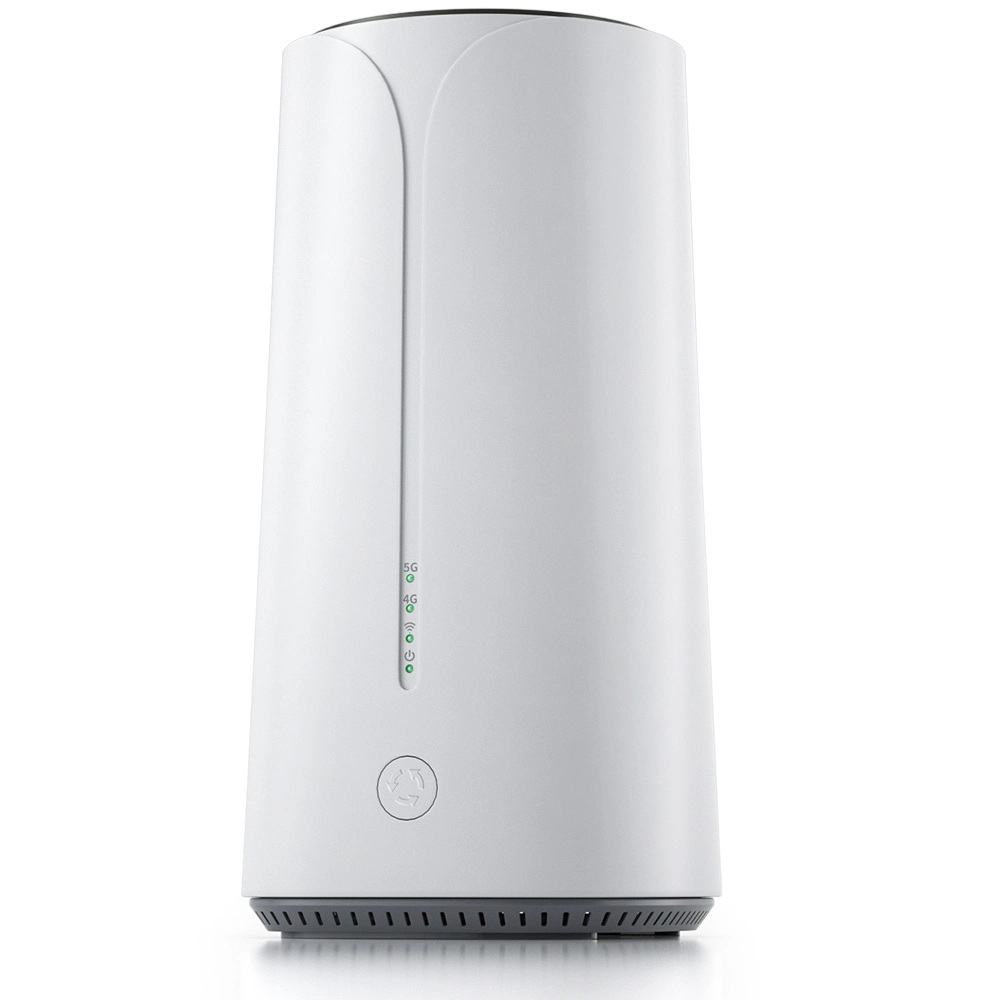
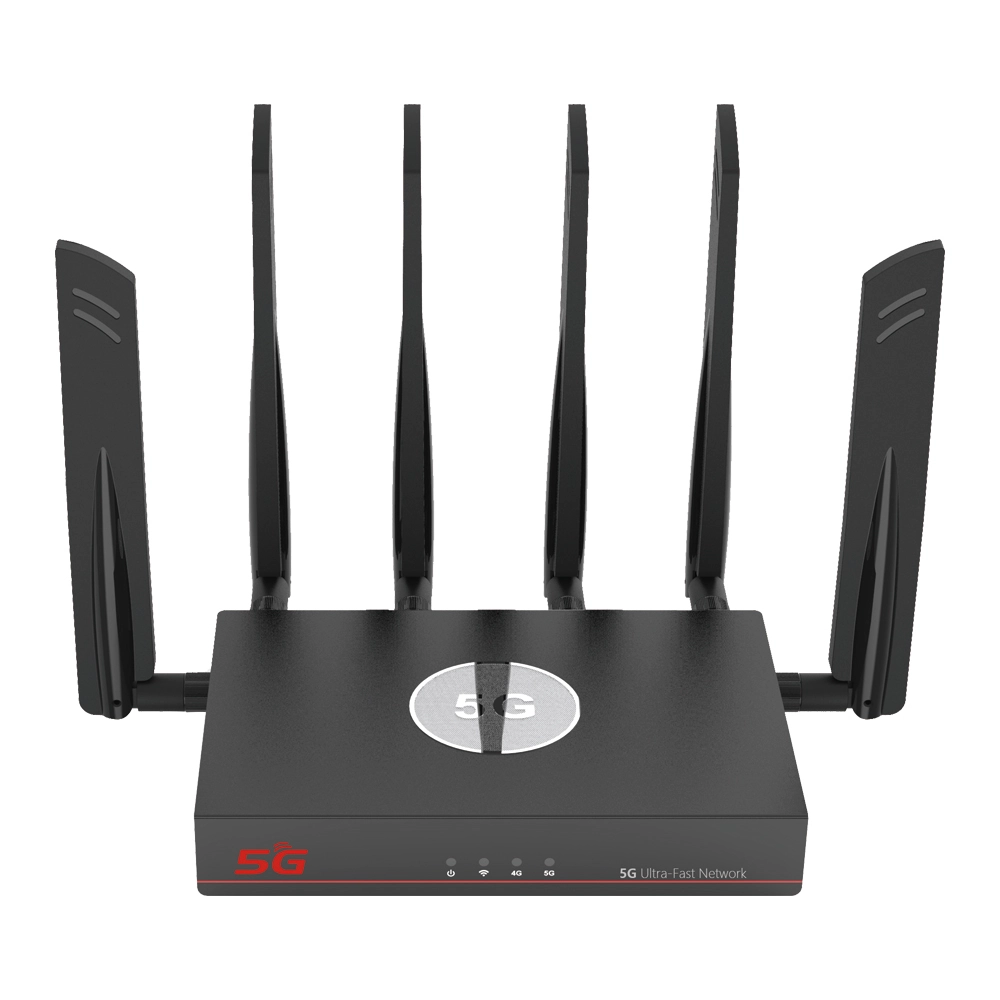
Die Pfadauswahl basiert auf einem wissenschaftlichen Metrik-System, wobei gängige Indikatoren die Hop-Anzahl, Bandbreite, Verzögerung, Zuverlässigkeit und Last umfassen. Die Hop-Anzahl zählt die Anzahl der Router, die wie folgt sind:Router CPE 4G LTEoder5G-Cellular-Routerdurchquert werden, Bandbreite konzentriert sich auf die Verbindungsübertragungskapazität, und Verzögerung misst die End-to-End-Zeit für Datenpakete. Fortgeschrittene Protokolle integrieren auch zusammengesetzte Kostenfaktoren; zum Beispiel unterstützt das OSPF-Protokoll (Open Shortest Path First) die dynamische Anpassung der Kosten basierend auf der Verbindungsbandbreite, was ein intelligentes Lastausgleich des Netzwerkverkehrs ermöglicht.
Betriebslogik von Distanzvektor-Algorithmen
Distanzvektor-Protokolle arbeiten nach einem „Wegweiser-Modell“, bei dem jeder Router nur Distanzinformationen zu seinen benachbarten Knoten pflegt. Ein typisches Beispiel ist das Routing Information Protocol (RIP), das periodisch seine gesamte Routing-Tabelle sendet und iterativ Pfade zu entfernten Netzwerken berechnet. Der Vorteil dieses Designs liegt in seiner einfachen Implementierung, aber es leidet unter langsamer Konvergenz und dem „Count-to-Infinity“-Problem. Moderne verbesserte Versionen kontrollieren effektiv das Risiko von Routing-Schleifen durch Mechanismen wie Split Horizon und Poison Reverse.
Globale Perspektive von Link-State-Algorithmen
Link-State-Protokolle erfordern, dass jeder Router eine vollständige Karte der Netzwerktopologie erstellt. Der Arbeitsablauf umfasst die Nachbarschaftserkennung, das Flooding von Link State Advertisements (LSAs) und die Berechnung des Shortest Path First (SPF)-Algorithmus. OSPF ist eine typische Implementierung, die Dijkstras Algorithmus verwendet, um einen kürzesten Pfadbaum zu berechnen, der am Router selbst verwurzelt ist. Obwohl dieser Mechanismus mehr Rechenressourcen erfordert, konvergiert er schnell und bietet schleifenfreie Pfade.
Hierarchisches Governance-Modell autonomer Systeme
Das Internet erreicht hierarchische Verwaltung durch autonome Systeme (AS), wobei jedes AS einer unabhängigen Verwaltungsdomäne entspricht. Interior Gateway Protocols (IGPs) übernehmen das Intra-Domain-Routing, wie OSPF, während Exterior Gateway Protocols (EGPs) das Inter-Domain-Routing übernehmen, wobei das Border Gateway Protocol (BGP) der auf dem Internet-Backbone verwendete Standard ist. Diese geschichtete Architektur gewährleistet die Verwaltungsautonomie einzelner Organisationen und ermöglicht gleichzeitig die einheitliche Zusammenschaltung des globalen Netzwerks.
Entwicklungspfad des Routing Information Protocols
Als frühestes Distanzvektor-Protokoll wurde RIP aufgrund seiner Einfachheit weit verbreitet. Version 1 verwendete klassenbasiertes Routing und begrenzte die maximale Hop-Anzahl auf 15. Version 2 fügte Unterstützung für Classless Inter-Domain Routing (CIDR) und Authentifizierungsmechanismen hinzu. Obwohl seine Konvergenzgeschwindigkeit langsam ist, hat es immer noch Wert in kleinen Netzwerken. Moderne Geräte haben die Effizienz der Weitergabe von Routing-Informationen durch Trigger-Update-Mechanismen optimiert.
Charakteristisches Design des Interior Gateway Routing Protocols
Das Interior Gateway Routing Protocol (IGRP) ist ein Cisco-eigenes Hybridprotokoll, das die Vorteile von Distanzvektor- und Link-State-Protokollen kombiniert. Es verwendet den Diffusing Update Algorithm (DUAL) für eine schnelle Konvergenz und berechnet Backup-Pfade über einen Feasible Successor Mechanismus vor. Dieses Design ermöglicht eine Konvergenz im Sub-Sekundenbereich bei Topologieänderungen, was es besonders für Unternehmensnetzwerke mit hohen Anforderungen an die Fehlertoleranz geeignet macht.
Bereichsaufteilung des Open Shortest Path First Protokolls
OSPF begegnet Skalierbarkeitsproblemen durch Bereichsaufteilung. Die Backbone Area 0 verwaltet das Inter-Area-Routing, während reguläre Bereiche über Area Border Routers (ABRs) mit dem Backbone verbunden sind. Dieses hierarchische Design begrenzt Topologieänderungen innerhalb von Bereichen und reduziert den Protokoll-Overhead erheblich. Der Virtual Link Mechanismus ermöglicht es physisch getrennten Bereichen, sich logisch mit dem Backbone zu verbinden, was die Flexibilität bei der Netzwerkbereitstellung erhöht.
Integrationsvorteile des Intermediate System to Intermediate System Protokolls
Das Intermediate System to Intermediate System (IS-IS) Protokoll wurde ursprünglich für das Open Systems Interconnection (OSI)-Modell entwickelt, später jedoch an TCP/IP-Netzwerke angepasst. Sein Alleinstellungsmerkmal ist die enge Integration mit Netzwerkschichtdiensten, die Variable Length Subnet Masks (VLSM) und CIDR unterstützt. Durch die Verwendung einer zweistufigen Hierarchie zur Unterscheidung zwischen Level-1- und Level-2-Routern, wie zum BeispielRouter CPE 4G LTEoder5G-Cellular-Router, eignet sich IS-IS sowohl für Campus-Netzwerke als auch für Carrier-Grade-Bereitstellungen.
Routing Policy Engine des Border Gateway Protokolls
BGP, das Standard-Internet-Backbone-Protokoll, leitet seinen Kernwert aus seinen umfangreichen Policy-Steuerungsfunktionen ab. Über Pfadattribute wie AS_PATH und NEXT_HOP können Betreiber Routing-Entscheidungen basierend auf Geschäftsrichtlinien implementieren. Die Multiprotocol Extensions Version (MP-BGP) unterstützt die Übertragung mehrerer Adressfamilien und bietet eine Grundlage für Virtual Private Networks (VPNs) und IPv6-Bereitstellungen.
Entwicklung und Herausforderungen von Routing-Sicherheitsmechanismen
Die Sicherheit von Routing-Protokollen ist ein Eckpfeiler der Netzwerksicherheit. Gängige Bedrohungen umfassen Routen-Spoofing und Session-Hijacking. Schutzmaßnahmen haben sich von einfacher Klartext-Authentifizierung zu Message Digest 5 (MD5)- oder Secure Hash Algorithm (SHA)-Authentifizierung entwickelt. BGPsec (BGPS) implementiert eine Quellvalidierung basierend auf der Public Key Infrastructure (PKI). Die aufkommende Resource Public Key Infrastructure (RPKI)-Technologie verwendet digitale Zertifikate, um AS-Nummern an IP-Adresspräfixe zu binden.
Paradigmenwechsel des Software-Defined Networking
Software-Defined Networking (SDN) trennt die Steuerungsebene von der Datenebene und ermöglicht zentralisierte Routing-Entscheidungen im gesamten Netzwerk über einen Controller. Das OpenFlow-Protokoll macht das Netzwerk programmierbar und unterstützt anwendungsgesteuerte Pfadanpassungen. Diese Architektur überwindet die Einschränkungen herkömmlicher verteilter Protokolle, ermöglicht ein fein granularisiertes Traffic Engineering Management und eine schnelle Bereitstellung von Netzwerkdiensten und bietet technische Unterstützung für 5G-Netzwerke und Cloud-Rechenzentren.
Konvergenzpfad von Multiprotocol Label Switching
Multiprotocol Label Switching (MPLS) führt verbindungsorientierte Eigenschaften in IP-Netzwerke ein und erhöht die Weiterleitungseffizienz durch Label-Switching. Seine Steuerungsebene stützt sich auf IGPs für die Routenverteilung, während die Datenebene einen Label-Stack für die Tunnelkapselung verwendet. Diese Layer 2.5-Technologie verbindet perfekt die Flexibilität von IP mit der Effizienz von Switching-Netzwerken und ist eine Schlüsseltechnologie für Carrier-Backbone-Netzwerke geworden.
Routing-Anpassung für Internet Protocol Version 6
Die Einführung von IPv6 hat eine Aufrüstung der Routing-Protokolle vorangetrieben. OSPFv3 hat Protokollmechanismen neu gestaltet, um Link-Local-Adressoperationen zu unterstützen. IS-IS hat seine IPv6-Erreichbarkeitsinformationsübertragung verbessert. MP-BGP verwendet Address Family Identifiers (AFIs), um verschiedene Netzwerkschichtprotokolle zu unterscheiden und einen reibungslosen Übergang in Dual-Stack-Umgebungen zu ermöglichen.
Routing-Optimierung für IoT-Szenarien
Die Ressourcenbeschränkungen von IoT-Geräten haben die Entwicklung von leichtgewichtigen Routing-Lösungen vorangetrieben. Das Routing Protocol for Low-Power and Lossy Networks (RPL) ist für Umgebungen mit hohen Paketverlustraten konzipiert und verwendet Objective Functions (OFs) zur Berechnung optimaler Pfade. Das Ad Hoc On-Demand Distance Vector (AODV)-Protokoll etabliert Routen bei Bedarf und reduziert den Steuerungs-Overhead. Durch die Vereinfachung von Algorithmen und die Verwendung von On-Demand-Kommunikationsmechanismen passen sich diese Protokolle den spezifischen Bedürfnissen von Sensornetzwerken an.
Zukünftige Entwicklungsrichtung von Routing-Protokollen
Zukünftige Routing-Technologien zeigen drei Haupttrends: Erstens, KI-gesteuerte autonome Netzwerke, die Verkehrsmuster durch maschinelles Lernen vorhersagen. Zweitens, deterministische Netzwerktechnologien, die Jitter-Garantien im Mikrosekundenbereich für das industrielle Internet liefern. Drittens, Blockchain-fähiges dezentrales Routing, um die Netzwerkausfallsicherheit gegen Angriffe zu erhöhen. Diese Innovationen werden die Evolution von Routing-Protokollen von bloßen Konnektivitätswerkzeugen hin zu intelligenten Netzwerkgehirnen vorantreiben.
Fazit
Betrachtet man die Entwicklungsgeschichte von Routing-Protokollen, von anfänglichen einfachen Hop-Counts bis zur heutigen Unterstützung für Policy-Routing und SDN, so hat sich ihre Evolution stets um die drei Kernziele Zuverlässigkeit, Skalierbarkeit und Sicherheit gedreht. Mit dem Aufkommen des Zeitalters des Internet of Everything (IoE) werden Routing-Protokolle weiterhin als Gefäßsystem der digitalen Gesellschaft dienen und den unaufhörlichen Fluss menschlicher Informationen, sichtbar und unsichtbar, still unterstützen.


Wie können wir Ihnen helfen?